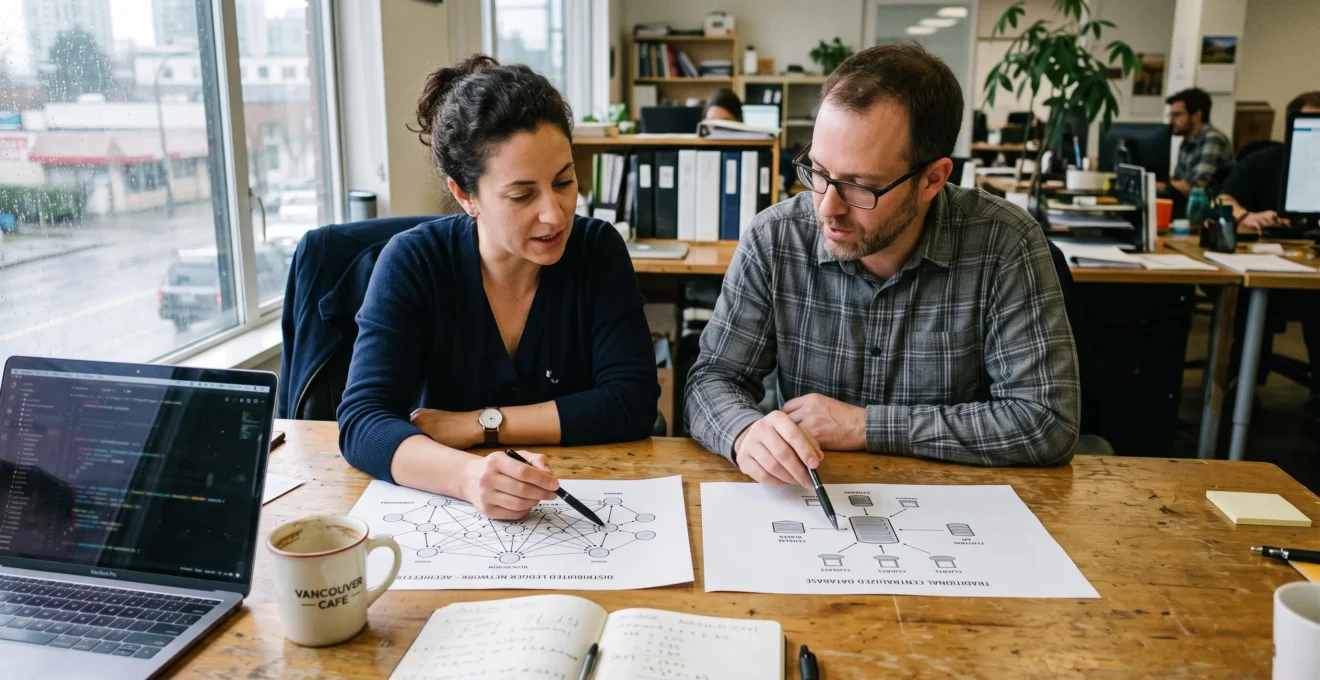
Une blockchain ne constitue pas une version automatiquement plus sûre ou plus moderne d’une base de données. Elle répond à un problème particulier : permettre à plusieurs participants de maintenir et de vérifier un registre commun sans confier nécessairement son contrôle à une seule autorité.
Cette propriété peut être précieuse lorsque des organisations indépendantes doivent enregistrer des transactions, contrôler leur historique et limiter la possibilité qu’un participant modifie seul les informations. En revanche, elle ajoute de la complexité lorsque les données appartiennent déjà à une organisation reconnue comme responsable.
Pour un décideur canadien, le choix dépasse les performances informatiques. Il engage également la gouvernance, les coûts d’exploitation, la protection des renseignements personnels et la possibilité de corriger les erreurs.
La question décisive n’est donc pas de savoir si la blockchain fonctionne. Elle est de déterminer si la confiance distribuée qu’elle apporte justifie les contraintes supplémentaires qu’elle impose par rapport à une architecture classique.
Blockchain ou base de données : l’essentiel pour décider
- Une blockchain devient pertinente lorsque plusieurs acteurs indépendants doivent partager un historique vérifiable sans accepter le contrôle exclusif d’un participant.
- Une base de données traditionnelle reste généralement préférable lorsqu’une autorité centrale est légitime, que les données changent fréquemment ou que la performance prime.
- La décision doit comparer les coûts de coordination et de confiance existants avec ceux du consensus, de la gouvernance, de la sécurité et de la maintenance.
- Pourquoi une blockchain peut-elle être moins efficace qu’un système centralisé pour certains usages ?
- Comment déterminer si un projet a réellement besoin d’une blockchain ?
- Blockchain publique ou privée : laquelle convient à un réseau d’entreprises partenaires ?
- Quel risque subsiste si une donnée fausse est enregistrée correctement dans une blockchain ?
- Quand lancer une preuve de concept blockchain avant de modifier un processus existant ?
- Infonuagique ou local : quelle solution choisir pour une petite organisation ?
- Chiffrement de bout en bout ou standard : quelle différence pour une conversation privée ?
- Comment choisir un logiciel quand plusieurs solutions proposent presque les mêmes fonctions ?
Pourquoi une blockchain peut-elle être moins efficace qu’un système centralisé pour certains usages ?
Une blockchain peut être moins efficace qu’une base de données centralisée parce qu’elle répartit la validation et la conservation des transactions entre plusieurs participants. Cette organisation renforce l’indépendance du registre, mais impose des échanges, des vérifications et des contraintes de coordination supplémentaires. Lorsque cette indépendance n’est pas nécessaire, ces coûts procurent peu de valeur.
Dans une architecture centralisée, un serveur ou un ensemble de serveurs placé sous une même administration peut traiter directement les écritures autorisées. Dans une blockchain, les nœuds doivent appliquer des règles communes et parvenir à un accord sur les transactions admissibles et leur ordre.
Le rapport technique du NIST sur la technologie blockchain expose ces mécanismes de consensus et distingue notamment les réseaux ouverts des réseaux à participation contrôlée. Les compromis varient selon les architectures : une preuve de travail peut entraîner une consommation énergétique importante, tandis que d’autres mécanismes évitent cette dépense sans supprimer les coûts de coordination.
Trois catégories de coûts méritent une attention particulière :
- Le coût d’écriture : le débit et le délai de confirmation dépendent des validations nécessaires. Une application exigeant des modifications très fréquentes peut être pénalisée.
- Le coût de stockage : la réplication de l’historique consomme des ressources supplémentaires, même si certains nœuds ne conservent pas l’intégralité des données.
- Le coût de gouvernance : modifier les règles, corriger un contrat intelligent ou faire évoluer le protocole peut nécessiter une coordination entre participants.
L’immutabilité crée également un compromis. Une information erronée ne s’efface pas nécessairement par une simple mise à jour : il faut souvent publier une rectification tout en conservant la trace précédente. Cette persistance complique la gestion des renseignements personnels, notamment dans le cadre de la Loi sur la protection des renseignements personnels et les documents électroniques (LPRPDE), ainsi que des lois provinciales applicables.
Un test simple permet d’écarter de nombreux projets : si une seule organisation détient légitimement le droit d’écrire les données et que ses partenaires acceptent son autorité, une base classique avec journal d’audit, signatures et contrôles d’accès peut remplir la fonction attendue. Une exigence exceptionnelle de vérification publique peut toutefois modifier cette conclusion.
Le véritable critère n’est donc pas la supériorité technique abstraite d’un système, mais l’utilité de la décentralisation dans les relations entre ses utilisateurs. Cette distinction conduit directement à une méthode de sélection plus rigoureuse.
Comment déterminer si un projet a réellement besoin d’une blockchain ?
Un projet a réellement besoin d’une blockchain lorsqu’il implique plusieurs acteurs indépendants qui doivent partager un registre vérifiable sans remettre son contrôle exclusif à un tiers commun. Ce besoin doit être suffisamment important pour justifier le consensus et la gouvernance distribuée. En son absence, une base classique correctement sécurisée constitue généralement le meilleur point de départ.
Une grille de décision peut être construite autour de quatre conditions à examiner ensemble :
- Plusieurs organisations doivent-elles enregistrer ou valider des opérations dans le même historique ?
- Existe-t-il un désaccord réel sur l’identité ou la légitimité d’un administrateur central ?
- Chaque participant doit-il pouvoir vérifier indépendamment la succession des événements ?
- Les corrections doivent-elles laisser une trace vérifiable plutôt que dépendre d’une modification administrative discrétionnaire ?
Si l’une de ces conditions manque, une base classique, éventuellement accompagnée de signatures numériques et d’un journal d’événements inviolable ou contrôlé, doit être évaluée en priorité. Cette grille est un filtre de présélection, non une preuve automatique de nécessité : satisfaire toutes les conditions ne rend pas la blockchain économiquement avantageuse.
Il faut ensuite chiffrer le coût actuel de la confiance : rapprochement de registres, audits contradictoires, litiges sur les historiques, interventions d’intermédiaires et délais de validation. Ces dépenses constituent le point de comparaison avec les coûts de conception, d’intégration, d’exploitation, de gouvernance et de migration vers une blockchain.
La traçabilité alimentaire canadienne fournit un scénario de réflexion utile. Si un seul exploitant collecte toutes les déclarations et contrôle intégralement les écritures, apposer une étiquette blockchain ne transforme pas le modèle de confiance. En revanche, lorsque producteurs, transporteurs et distributeurs disposent de droits indépendants, un registre commun peut présenter un intérêt à étudier. Même raisonnement pour un registre foncier : lorsque l’autorité publique demeure seule compétente pour établir les droits, la distribution technique ne remplace pas cette autorité juridique.
Cette confusion alimente le « blockchain washing » : présenter comme décentralisé un service dont la gouvernance reste entièrement centralisée. Il faut aussi considérer la disponibilité des compétences, la compatibilité avec les logiciels existants et les difficultés de sortie en cas d’échec du projet.
Vérifier la nécessité d’une blockchain en cinq actions
- Cartographier les participants : produire un tableau indiquant les acteurs, leurs droits d’écriture et leurs responsabilités.
- Documenter les problèmes de confiance : établir un registre des litiges, rapprochements et vérifications actuellement nécessaires.
- Comparer les architectures : rédiger une fiche présentant une base classique, une solution avec signatures et une blockchain.
- Évaluer les coûts complets : préparer une estimation comprenant intégration, exploitation, sécurité, gouvernance et migration.
- Fixer les critères d’abandon : approuver une note de décision précisant les conditions dans lesquelles la solution classique sera conservée.
Lorsque le besoin de registre partagé résiste à cet examen, une nouvelle question apparaît : faut-il un réseau ouvert à tous ou une infrastructure gouvernée par un groupe d’organisations identifiées ?
Blockchain publique ou privée : laquelle convient à un réseau d’entreprises partenaires ?
Pour un réseau d’entreprises partenaires, une blockchain de consortium peut être pertinente lorsque plusieurs organisations souhaitent administrer conjointement un registre sans laisser l’une d’elles décider seule. Une blockchain publique convient davantage à des besoins de vérification ouverte. Une blockchain privée administrée par une entreprise peut offrir des contrôles pratiques, mais conserve une dépendance à son opérateur.
La distinction essentielle concerne les droits de lecture, d’écriture, de validation et de modification des règles. Le caractère privé d’un réseau n’implique pas nécessairement qu’il possède un administrateur unique : une infrastructure à accès restreint peut être gouvernée collectivement.
La comparaison suivante permet de distinguer les modèles.
| Critère | Blockchain publique | Blockchain privée ou de consortium |
|---|---|---|
| Accès | Généralement ouvert en lecture et en vérification, selon le protocole. | Contrôlé par un exploitant ou des participants autorisés. |
| Gouvernance | Règles et évolution déterminées par l’écosystème du réseau. | Règles définies par une organisation ou un accord interentreprises. |
| Confidentialité | Contraintes fortes pour les informations commerciales sensibles. | Contrôle plus fin, sans confidentialité automatique entre tous les membres. |
| Performance | Dépend du protocole public et de ses conditions d’utilisation. | Consensus potentiellement plus rapide entre participants identifiés. |
| Risque principal | Contraintes de transparence, de coûts et de dépendance au protocole. | Concentration du pouvoir dans l’administrateur ou un quorum. |
Pour un consortium, la gouvernance doit être définie avant le choix de la plateforme. Elle doit préciser l’admission et l’exclusion des membres, la perte ou la compromission des clés, la résolution des différends, les modifications des contrats intelligents et la continuité des opérations en cas de retrait d’un partenaire.
L’infrastructure blockchain européenne EBSI illustre l’intérêt d’une infrastructure reposant sur plusieurs acteurs institutionnels. Cet exemple européen met en évidence l’importance de la gouvernance collective, sans démontrer qu’un modèle identique serait adapté à tous les consortiums canadiens.
Au Canada, l’échange de données exige également une attention particulière à la confidentialité commerciale et aux renseignements personnels. La LPRPDE et les régimes provinciaux applicables, notamment les dispositions québécoises modernisées par la Loi 25, doivent être examinés selon les organisations, les données et les activités concernées.
Une architecture hybride peut réduire l’exposition : les informations sensibles restent dans des systèmes contrôlés, tandis que des empreintes cryptographiques ou des preuves de validation sont enregistrées sur la chaîne. Une empreinte n’offre toutefois pas une anonymisation garantie et peut, dans certains contextes, demeurer associable à une personne.
Enfin, un consensus rapide entre membres identifiés ne constitue pas une garantie d’immutabilité absolue. Un quorum capable de modifier les règles ou de coordonner une réécriture peut représenter un risque de collusion qu’un projet sérieux doit analyser.
Même avec une gouvernance rigoureuse, le registre ne résout pas tous les problèmes de fiabilité. Sa prochaine limite apparaît au moment où une information extérieure entre dans le système.
Quel risque subsiste si une donnée fausse est enregistrée correctement dans une blockchain ?
Une blockchain peut conserver de manière parfaitement intègre une information qui est fausse. Elle permet de vérifier qu’un enregistrement n’a pas été modifié sans autorisation selon les règles du réseau, mais ne prouve pas que son contenu correspond à la réalité. Une erreur, une fraude ou une mesure défectueuse peut donc devenir durablement traçable sans devenir véridique.
La distinction fondamentale oppose l’intégrité technique à la véracité de l’information. Une transaction signée correctement démontre notamment qu’une clé autorisée a servi à la soumettre. Elle ne démontre pas automatiquement que le détenteur de cette clé a observé un événement réel ni que la déclaration est exacte.
Ce problème devient particulièrement concret lorsque la blockchain enregistre des événements physiques. Un capteur peut transmettre une mesure erronée. Un employé peut saisir une quantité inexacte. Un fournisseur peut déclarer une provenance qui ne correspond pas à la marchandise livrée.
Le mécanisme reliant une information extérieure à un contrat intelligent est souvent appelé oracle. Il peut s’agir d’un service informatique, d’une institution ou d’un dispositif de mesure. Même si la blockchain fonctionne correctement, la confiance envers cette source demeure nécessaire.
Considérons un scénario hypothétique : un transporteur déclare qu’une cargaison alimentaire a respecté toutes les conditions de conservation. L’événement est signé puis enregistré sur un registre partagé. Si la déclaration était mensongère, le système permet de retrouver qui a déclaré quoi et quand, mais il ne transforme pas cette affirmation en preuve indépendante des conditions de transport.
La persistance des inscriptions peut même compliquer un différend. Une erreur reconnue peut exiger une nouvelle transaction de rectification, alors que l’inscription initiale demeure visible. Cela protège l’historique contre une correction invisible, mais impose de préciser quelle version fait autorité et comment les contestations sont traitées.
Plusieurs mesures réduisent ce risque : faire confirmer les événements importants par plusieurs acteurs, utiliser des attestations numériques signées, vérifier ponctuellement les documents d’origine et distinguer explicitement une déclaration reçue d’une information certifiée.
Une conception prudente permet également d’associer les rectifications à leurs inscriptions d’origine et de documenter les responsabilités en cas de fausse déclaration.
La fiabilité du système dépend ainsi autant de ses contrôles à l’entrée que de son mécanisme de consensus. Cette difficulté doit être testée avant toute transformation importante des processus.
Quand lancer une preuve de concept blockchain avant de modifier un processus existant ?
Une preuve de concept blockchain, ou POC, devient utile lorsque le besoin de confiance distribuée est déjà crédible, mais que la faisabilité technique, les performances ou l’engagement des partenaires restent incertains. Elle ne devrait pas servir à justifier une technologie dont la nécessité n’a pas été établie. Son objectif est de réduire une incertitude décisionnelle précise.
Le premier travail consiste à définir ce que le prototype doit démontrer. Tester la création et la validation d’une transaction est insuffisant si la difficulté réelle du projet concerne les droits de gouvernance, la compatibilité avec les applications existantes ou l’acceptation par les participants.
Une preuve de concept pertinente associe donc les futurs utilisateurs du registre. Chaque organisation devrait pouvoir exercer les droits prévus : soumettre une opération, la vérifier, contester une information ou participer à une décision collective, selon son rôle.
Le critère économique doit être formulé avant le lancement. Par exemple, un projet peut chercher à diminuer le temps consacré au rapprochement de registres entre partenaires. Le POC doit alors mesurer ce temps dans la méthode existante, puis dans le prototype, tout en recensant les nouvelles charges de validation, d’assistance, d’exploitation et de sécurité.
Cas pratique hypothétique : un réseau de distributeurs
Trois distributeurs utilisent des applications différentes et consacrent des efforts à vérifier leurs déclarations communes. Ils envisagent un registre distribué pour éviter qu’un partenaire puisse modifier seul l’historique partagé.
Le prototype teste les droits d’écriture indépendants, le traitement des erreurs, les délais de validation et les coûts opérationnels. Si les participants ne s’engagent pas à alimenter le registre ou si une base commune administrée par un tiers accepté offre un résultat équivalent à moindre coût, le déploiement blockchain n’est pas retenu.
Il faut distinguer réussite technique et viabilité économique. Un prototype peut correctement exécuter toutes les transactions tout en imposant un coût de coordination supérieur au problème initial. À l’inverse, un résultat techniquement incomplet peut révéler un besoin intéressant, sans autoriser pour autant un déploiement immédiat.
Un POC utilisant des données fictives et un seul environnement de test ne permet pas non plus de conclure sur les performances de production. Les volumes réels, les pannes, les incidents de sécurité, la gestion des clés, la migration historique et les obligations légales doivent faire l’objet d’évaluations distinctes.
Si les résultats confirment un avantage, la prochaine décision porte sur les ressources réellement disponibles pour exploiter le système, particulièrement dans une petite organisation.
Infonuagique ou local : quelle solution choisir pour une petite organisation ?
Pour une petite organisation, une base de données classique hébergée dans un service infonuagique géré constitue souvent un point de départ raisonnable lorsque le besoin de décentralisation n’est pas démontré. Un hébergement local peut rester pertinent pour des contraintes particulières de contrôle ou d’exploitation. Le choix dépend surtout de la sécurité, des compétences internes et du coût complet.
La question de l’hébergement doit être séparée de celle de l’architecture logique. Une base centralisée peut être hébergée sur un serveur local ou dans l’infonuagique. De même, un nœud blockchain peut fonctionner dans un centre de données interne ou sur une infrastructure distante. Héberger plusieurs nœuds chez un fournisseur unique ne garantit pas leur indépendance opérationnelle.
Au Canada, les critères comprennent la localisation des renseignements, les exigences contractuelles de certains clients et les lois applicables selon la province et le secteur. La résidence des données au Canada peut être exigée dans certains contextes, mais elle ne constitue pas une obligation générale applicable indistinctement à toutes les entreprises et à toutes les données.
Le coût total doit intégrer la supervision, les sauvegardes, les mises à jour, les essais de restauration, la continuité des activités et la réponse aux incidents. Un serveur local apparemment économique peut nécessiter une disponibilité de personnel difficile à garantir. À l’inverse, un fournisseur infonuagique n’élimine pas les responsabilités de configuration, de gestion des accès ou de gouvernance des informations.
Pour un usage blockchain justifié, la gestion des clés privées mérite une analyse particulière. La perte d’une clé peut rendre impossible l’exercice des droits ou l’accès à certains actifs lorsque l’architecture ne prévoit aucun mécanisme de récupération. Un consortium peut concevoir des dispositifs de remplacement ou de révocation, mais ils doivent être explicitement gouvernés.
Une méthode pratique consiste à demander, pour chaque solution, qui sera effectivement capable de réparer une panne, restaurer les données, contrôler les accès et réaliser un audit. Si aucune personne ou aucun prestataire contractuellement engagé ne peut assumer ces fonctions, la solution présente un risque opérationnel majeur.
La maîtrise d’une infrastructure ne suffit cependant pas à protéger les échanges qui l’utilisent. Le modèle de confidentialité doit lui aussi être compris sans confondre garanties techniques et sécurité globale.
Chiffrement de bout en bout ou standard : quelle différence pour une conversation privée ?
Le chiffrement standard d’une communication protège généralement les données pendant leur transport, mais le fournisseur du service peut parfois les déchiffrer et les traiter. Le chiffrement de bout en bout vise à réserver leur lecture aux extrémités autorisées de la conversation. Cette protection plus forte de la confidentialité ne garantit toutefois ni l’identité réelle des interlocuteurs ni la sécurité de leurs appareils.
Cette distinction illustre le même raisonnement que pour la blockchain : une architecture modifie les acteurs auxquels il faut accorder sa confiance, sans supprimer tous les risques.
Avec un chiffrement de transport, une connexion peut être protégée contre l’interception tout en permettant au serveur destinataire d’accéder au contenu. Le chiffrement de bout en bout cherche à empêcher les serveurs intermédiaires d’accéder aux messages en clair, sous réserve de la conception effective du service, de la gestion des clés et des fonctionnalités activées.
Un appareil compromis reste néanmoins capable d’exposer les conversations. Un logiciel malveillant peut lire un message après son déchiffrement. Une capture d’écran, une notification visible ou une sauvegarde non protégée peut également divulguer des informations malgré la sécurité cryptographique du canal.
La blockchain présente une limite conceptuellement comparable : le registre peut protéger l’intégrité des transactions tout en acceptant une information initialement erronée ou une opération autorisée par une clé compromise.
Ces garanties comportent aussi des arbitrages fonctionnels. Selon son architecture, le chiffrement de bout en bout peut compliquer la recherche côté serveur, la modération automatisée du contenu et la synchronisation entre appareils. Des solutions techniques peuvent atténuer certaines limitations, mais elles ajoutent elles-mêmes des contraintes de conception.
La décision doit donc partir du modèle de menace. Pour des échanges hautement confidentiels, réduire l’accès du fournisseur au contenu peut être déterminant. Pour une application d’entreprise, il faut aussi examiner les exigences d’archivage, de récupération et de conformité.
Dans les deux cas, une promesse technique doit être rapprochée des usages réels, des responsabilités humaines et des besoins opérationnels. C’est également la bonne méthode pour comparer des logiciels concurrents.
À retenir avant de choisir une solution
- Comparer les responsabilités réelles de chaque fournisseur ou participant, et non les seules technologies annoncées.
- Vérifier dès le départ comment récupérer les données, changer d’opérateur et maintenir l’activité après un incident.
- Privilégier l’architecture la moins complexe capable de satisfaire les exigences de confiance, de sécurité et de vérification.
Comment choisir un logiciel quand plusieurs solutions proposent presque les mêmes fonctions ?
Lorsque plusieurs logiciels offrent des fonctionnalités comparables, le meilleur choix dépend de leur fiabilité, de leur gouvernance, de leur coût complet et de la possibilité de les remplacer. Les différences les plus importantes ne figurent pas toujours dans les listes de fonctions. Il faut examiner qui contrôle les données, comment le fournisseur garantit le service et ce qui se passe en cas de départ.
Cette logique s’applique directement au choix entre blockchain et base de données traditionnelle. Deux solutions peuvent permettre de consulter un historique, d’autoriser des utilisateurs et de produire des rapports tout en reposant sur des modèles de confiance profondément différents.
Un fournisseur peut administrer seul les informations et garantir contractuellement certains niveaux de service. Une infrastructure distribuée peut répartir les pouvoirs entre participants, mais rendre plus complexes les décisions de gouvernance et les mises à jour. Aucune approche n’est supérieure indépendamment des besoins.
Pour départager des offres similaires, une grille comparative devrait dépasser les fonctionnalités annoncées.
| Critère | Question à poser | Preuve à demander |
|---|---|---|
| Contrôle des données | Qui peut consulter, modifier et exporter les informations ? | Description des droits et démonstration d’export. |
| Disponibilité | Quels engagements encadrent les interruptions et la reprise du service ? | Conditions contractuelles et procédure de restauration. |
| Sécurité | Comment sont protégés les accès, les sauvegardes et les clés ? | Documentation des contrôles et responsabilités. |
| Coût complet | Quelles dépenses s’ajoutent à l’abonnement ou à la licence ? | Estimation pluriannuelle comprenant intégration et exploitation. |
| Pérennité | Comment le produit est-il maintenu et comment les évolutions sont-elles gérées ? | Conditions de support et politique de mise à jour. |
| Réversibilité | Peut-on migrer vers un autre fournisseur sans perte majeure ? | Export testé, formats documentés et conditions de sortie. |
La réversibilité mérite une attention particulière. Un logiciel peut être simple à adopter et difficile à quitter parce que ses données sont stockées dans des formats propriétaires, que ses intégrations dépendent d’interfaces spécifiques ou que certains éléments ne sont pas exportables.
Avant l’achat, demander une démonstration d’export intégral sur un jeu de données représentatif permet d’identifier ces limites. Il est également utile d’interroger des organisations utilisant déjà la solution sur les difficultés d’intégration, les dépenses imprévues et les conditions de migration.
Le coût total doit être projeté sur plusieurs années en incluant la formation, les personnalisations, la maintenance, les changements de fournisseur et les ressources humaines mobilisées. Le tarif d’abonnement initial ne reflète pas nécessairement l’ensemble de ces engagements.
Enfin, une mention « blockchain » ou « intelligence artificielle » ne représente pas, en soi, un avantage fonctionnel. Le fournisseur devrait pouvoir décrire le problème précis résolu par cette technologie et expliquer pourquoi une approche plus simple ne produirait pas un résultat équivalent.
La prochaine étape consiste à documenter un processus concret, à identifier les acteurs qui doivent lui faire confiance, puis à comparer une solution classique et une architecture distribuée sur les mêmes exigences. Cette démarche permet de retenir la technologie qui apporte une valeur démontrable, plutôt que celle dont la présentation semble la plus innovante.
Une blockchain est-elle nécessaire pour disposer d’un historique infalsifiable ?
Non. Une base de données traditionnelle peut être associée à des journaux d’audit, des signatures numériques et des mécanismes de stockage résistant aux modifications. Ces dispositifs permettent de détecter ou de limiter les altérations selon leur conception. La blockchain ajoute surtout la possibilité de répartir la vérification et le contrôle de l’historique entre plusieurs participants indépendants.
Peut-on utiliser une blockchain sans cryptomonnaie ?
Oui. Les blockchains à participation autorisée peuvent servir à coordonner des registres entre organisations sans nécessiter une cryptomonnaie échangeable. Certaines architectures utilisent des mécanismes de consensus entre validateurs identifiés. Le choix dépend des besoins de gouvernance, des autorisations et du modèle économique du réseau.
Une blockchain garantit-elle automatiquement la conformité à la législation canadienne ?
Non. L’utilisation d’une blockchain ne dispense pas de respecter les obligations relatives aux renseignements personnels, à la sécurité et à la conservation des données. Les exigences applicables varient selon le secteur, la province et les informations traitées. L’immutabilité et la réplication peuvent même compliquer certaines obligations. Une analyse juridique contextualisée reste nécessaire avant d’inscrire des renseignements personnels dans un registre partagé.
Est-il possible de combiner une base de données classique et une blockchain ?
Oui. Une architecture hybride peut conserver les données opérationnelles dans une base traditionnelle et utiliser une blockchain pour enregistrer des empreintes cryptographiques, des attestations ou certains événements vérifiables. Cette approche limite potentiellement le volume d’informations distribuées, mais elle exige de gérer les correspondances entre les deux systèmes, les autorisations et les procédures de correction.
Comment vérifier qu’une blockchain apporte une valeur économique mesurable ?
Il faut comparer un processus existant et une solution candidate sur des indicateurs identiques : temps consacré aux rapprochements, effort d’audit, fréquence des contestations, coûts d’intégration, maintenance et disponibilité. Une preuve de concept impliquant les véritables partenaires peut ensuite vérifier les hypothèses. Le déploiement n’est justifié que si les avantages attendus compensent les coûts et risques supplémentaires, avec un niveau d’incertitude acceptable.