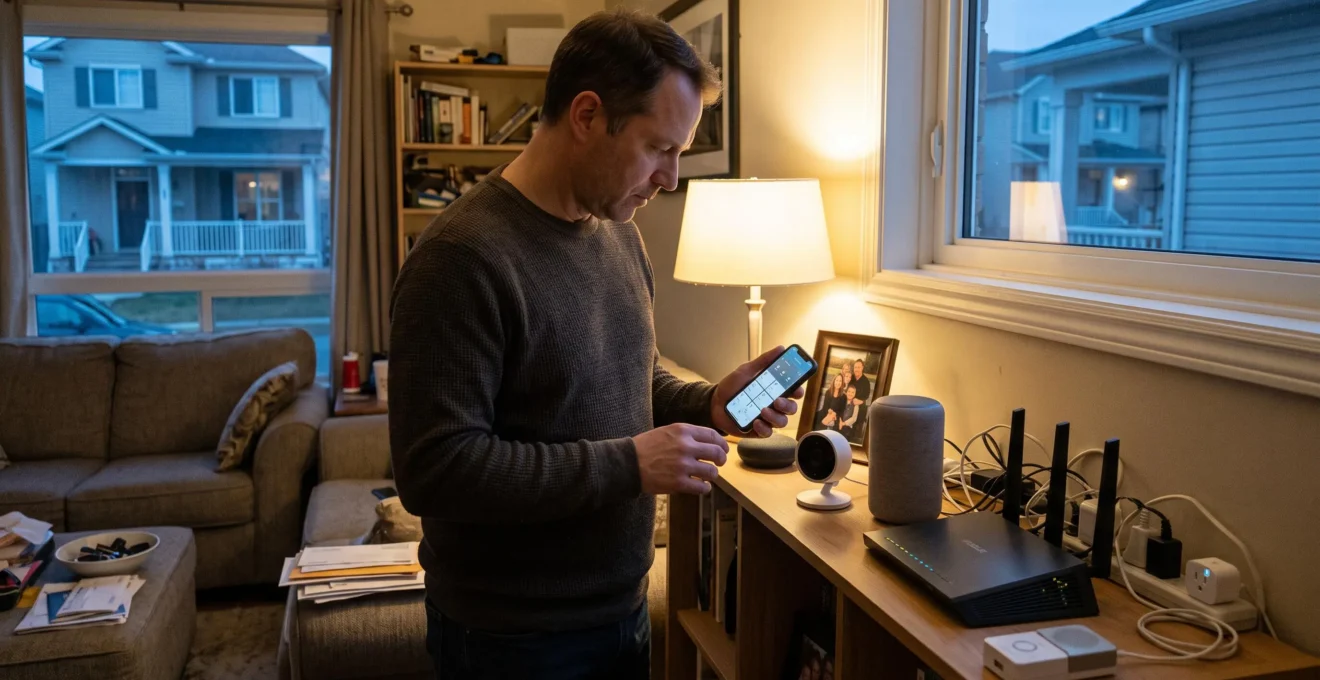
Une caméra surveille l’entrée, un thermostat ajuste le chauffage et quelques prises permettent de commander les lampes à distance. Dans une maison canadienne, ces équipements rendent le quotidien plus pratique, particulièrement lorsque les températures changent rapidement ou que les occupants s’absentent. Pourtant, chaque nouvel appareil ajoute aussi une connexion, des paramètres à surveiller et parfois un compte supplémentaire.
Sécuriser l’internet des objets domestique ne nécessite pas de devenir spécialiste en informatique. Les gestes les plus efficaces consistent à protéger les comptes, séparer les équipements lorsque c’est possible, installer les mises à jour et vérifier ce qui se passe lorsque le service du fabricant devient indisponible.
L’objectif n’est pas de déconnecter toute la maison, mais de conserver les avantages des appareils intelligents sans exposer inutilement les ordinateurs, les renseignements personnels ou les habitudes du foyer. Une organisation simple, pensée dès l’achat et révisée périodiquement, permet de limiter les risques sans transformer l’entretien numérique en corvée.
L’essentiel pour protéger une maison connectée
- Protéger les accès : utiliser des mots de passe uniques, activer l’authentification multifacteur et limiter les autorisations des applications.
- Organiser le réseau : placer les objets connectés sur un réseau Wi-Fi séparé lorsque le routeur permet une véritable isolation.
- Anticiper la durée de vie : choisir des appareils suivis par leur fabricant, vérifier les mises à jour et privilégier les fonctions utilisables sans nuage lorsque cela répond aux besoins.
- Pourquoi une simple caméra ou prise connectée peut-elle augmenter le risque sur le réseau domestique ?
- Comment séparer les objets connectés des ordinateurs sans refaire tout son réseau ?
- Une seule marque ou plusieurs : quelle stratégie facilite la gestion des objets connectés ?
- Quel risque vérifier avant d’acheter un objet connecté dépendant entièrement du nuage ?
- Quand vérifier les mises à jour d’un objet connecté rarement utilisé ?
- Comment reconnaître une connexion chiffrée sans connaître les protocoles techniques ?
- Comment vérifier les accès donnés aux applications sans parcourir chaque réglage au hasard ?
- Comment faire durer ses appareils domestiques plus longtemps sans entretien compliqué ?
Pourquoi une simple caméra ou prise connectée peut-elle augmenter le risque sur le réseau domestique ?
Une caméra ou une prise connectée peut augmenter le risque sur le réseau domestique parce qu’elle possède son propre logiciel, communique avec d’autres systèmes et peut présenter des vulnérabilités. Même sans stocker de données confidentielles, un appareil compromis peut servir à surveiller une activité, détourner certaines fonctions ou tenter d’atteindre d’autres équipements lorsque le réseau autorise ces communications.
Un objet connecté fonctionne souvent comme un petit ordinateur spécialisé. Il dispose d’un micrologiciel, échange des informations avec une application et, selon le modèle, communique avec les serveurs de son fabricant. Si une vulnérabilité demeure exploitable, l’appareil peut devenir un point d’entrée pour une attaque.
La gravité dépend notamment de ce que l’objet peut observer, transmettre ou contrôler. Une caméra intérieure donne potentiellement accès à des images du domicile. Une sonnette vidéo renseigne sur les visites et les déplacements. Un haut-parleur muni d’un microphone présente d’autres enjeux de confidentialité.
Une prise ou une ampoule connectée paraît moins sensible, mais elle peut également présenter des faiblesses logicielles. Un appareil qui contient peu de données personnelles n’est pas nécessairement sans risque pour le réseau.
Le risque augmente lorsque plusieurs objets partagent le même compte de gestion. Dans un scénario hypothétique, un foyer utilise un compte unique pour ses caméras, ses prises et son système d’éclairage. Si un tiers obtient les identifiants de ce compte et qu’aucune protection supplémentaire ne bloque l’accès, plusieurs équipements peuvent devenir accessibles simultanément.
La première protection consiste donc à sécuriser le compte principal : mot de passe unique, authentification multifacteur lorsqu’elle est proposée et suppression des utilisateurs qui n’ont plus besoin d’accéder aux appareils.
Au Canada, le guide du Centre canadien pour la cybersécurité sur les appareils et réseaux domestiques constitue un point de départ institutionnel. Il recommande notamment de connaître les équipements utilisés, de protéger les comptes et de porter attention aux paramètres de confidentialité.
Faire l’inventaire des appareils aide à identifier les équipements les plus exposés et ceux qui ne sont plus nécessaires. Une caméra oubliée dans une pièce inutilisée mérite ainsi davantage d’attention qu’un appareil débranché et rangé.
Une fois les équipements identifiés, la mesure suivante consiste à limiter les communications qu’ils peuvent établir avec les ordinateurs et les autres appareils sensibles du foyer.
Comment séparer les objets connectés des ordinateurs sans refaire tout son réseau ?
Pour séparer les objets connectés des ordinateurs sans reconstruire son installation, il suffit souvent d’utiliser la fonction de réseau invité du routeur Wi-Fi existant. Les caméras, prises et autres équipements rejoignent alors un réseau distinct. Cette méthode réduit les communications possibles avec les appareils personnels, à condition que le routeur assure réellement l’isolation entre les réseaux.
Dans une configuration domestique classique, tous les équipements partagent parfois le même réseau local. Un ordinateur utilisé pour les opérations bancaires peut donc se trouver sur le même segment réseau qu’une caméra ancienne ou qu’une prise rarement mise à jour.
Un réseau invité permet généralement de créer un second accès Wi-Fi sans acheter de routeur supplémentaire. Toutefois, un nom de réseau différent ne garantit pas une séparation de sécurité effective : les réglages d’isolation doivent être vérifiés.
Pour effectuer cette séparation progressivement :
- Ouvrir les paramètres Wi-Fi d’un ordinateur connecté au réseau principal et relever l’adresse de la passerelle ou du routeur.
- Saisir cette adresse dans un navigateur, puis accéder à l’administration avec les identifiants autorisés.
- Rechercher une fonction appelée « réseau invité », « réseau des objets connectés » ou une appellation équivalente.
- Activer la séparation des appareils invités par rapport au réseau local, si le routeur offre cette option, et protéger le nouveau réseau avec un mot de passe distinct.
- Déplacer d’abord un seul objet connecté, puis vérifier son fonctionnement et les communications autorisées avant de migrer les autres.
Le test est important : depuis un appareil connecté au réseau invité, vérifier qu’il n’est pas possible d’accéder aux services partagés d’un ordinateur du réseau principal, sans désactiver le pare-feu ni effectuer de manipulation intrusive.
Certains appareils posent néanmoins des difficultés. Une application peut exiger que le téléphone et l’objet soient temporairement sur le même réseau pendant la configuration. D’autres équipements utilisent une bande Wi-Fi particulière ou des mécanismes de découverte locale bloqués par l’isolation.
Il est préférable de vérifier ces contraintes avant de déplacer l’ensemble du foyer. Une séparation excessive peut empêcher certaines commandes locales, même lorsque l’appareil reste connecté à Internet.
Pour les équipements fixes disposant d’un port Ethernet, comme certains téléviseurs ou consoles, le branchement filaire peut aussi libérer de la capacité Wi-Fi. Cependant, Ethernet ne crée pas automatiquement une isolation : celle-ci dépend de l’organisation du réseau auquel le câble est raccordé.
Cette organisation facilite la protection du réseau, mais elle ne résout pas toute la gestion des objets. Le choix des fabricants et des plateformes détermine également le nombre de comptes, d’applications et de mises à jour à surveiller.
Une seule marque ou plusieurs : quelle stratégie facilite la gestion des objets connectés ?
Une seule marque facilite généralement la gestion quotidienne des objets connectés grâce à une application et à des procédures communes. Plusieurs marques peuvent réduire la dépendance envers un fournisseur, mais exigent davantage de suivi. Le choix le plus équilibré dépend du soutien logiciel, de la compatibilité entre appareils et de la possibilité de conserver les fonctions essentielles sans dépendre entièrement d’un même service.
Un foyer utilisant uniquement les produits d’un fabricant peut centraliser les réglages et les notifications. Cette simplicité devient toutefois une faiblesse si le compte principal est compromis, si la plateforme connaît une interruption ou si le fabricant abandonne une gamme.
À l’inverse, posséder des appareils de plusieurs marques évite de concentrer tous les usages chez un seul fournisseur. Mais chaque application supplémentaire peut représenter un mot de passe, une politique de confidentialité et un calendrier de mises à jour à gérer.
Les compromis peuvent être résumés ainsi :
| Critère | Une seule marque | Plusieurs marques |
|---|---|---|
| Applications | Gestion souvent centralisée | Gestion potentiellement répartie |
| Comptes | Moins de comptes, mais davantage de fonctions concentrées | Plusieurs identifiants à protéger |
| Mises à jour | Suivi généralement plus uniforme | Politiques et calendriers différents |
| Dépendance | Concentration sur un fabricant | Dépendances réparties entre fournisseurs |
| Compatibilité | Habituellement simple dans la même gamme | À vérifier pour chaque combinaison |
Le standard Matter vise justement à faciliter les interactions entre appareils de marques différentes. La présentation officielle du standard Matter, publiée par la Connectivity Standards Alliance, explique l’objectif d’interopérabilité de cet environnement.
Cependant, la présence du logo Matter sur un produit ne garantit pas que toutes ses fonctions seront disponibles dans chaque application. Il faut vérifier la catégorie de l’appareil, les fonctionnalités prises en charge et la compatibilité avec le contrôleur domotique utilisé.
L’interopérabilité ne remplace pas la sécurité propre à chaque appareil. Un produit compatible avec plusieurs écosystèmes doit toujours recevoir des mises à jour et disposer d’une politique de soutien satisfaisante.
Avant un achat, quatre critères permettent de comparer les stratégies : nombre d’applications à maintenir, protection et centralisation des comptes, durée de soutien annoncée et capacité à fonctionner localement. Un produit limité à une application propriétaire peut rendre un changement de plateforme difficile, voire impossible pour certaines fonctions.
La dépendance la plus importante ne concerne d’ailleurs pas toujours la marque. Elle peut venir du serveur distant sans lequel l’objet ne fonctionne plus, même lorsque son matériel reste en bon état.
Quel risque vérifier avant d’acheter un objet connecté dépendant entièrement du nuage ?
Avant d’acheter un objet connecté dépendant entièrement du nuage, il faut vérifier ce qu’il devient si le fabricant ferme son service, modifie son abonnement ou cesse de maintenir l’application. Un appareil matériellement fonctionnel peut perdre ses commandes à distance, ses automatisations ou ses fonctions principales lorsque le serveur indispensable n’est plus disponible.
Le nuage, ou service infonuagique, permet à un appareil de communiquer avec une infrastructure distante. Cette architecture facilite certaines fonctions, notamment l’accès hors du domicile ou la synchronisation entre appareils, mais elle introduit une dépendance supplémentaire.
Par exemple, dans un scénario hypothétique, une caméra dont les enregistrements sont exclusivement consultables depuis le service de son fabricant pourrait ne plus permettre de les récupérer si ce service disparaissait. Ce scénario n’implique pas que toutes les caméras utilisant le nuage présentent la même limitation.
La distinction essentielle est celle entre les fonctions qui s’exécutent localement et celles qui nécessitent une connexion permanente aux serveurs du fournisseur.
Avant de choisir un produit, il est utile de rechercher :
- La politique de fin de soutien et la durée de mises à jour officiellement annoncée.
- Les fonctions disponibles lorsque la connexion Internet est coupée.
- Les possibilités d’exporter les données et de transférer l’appareil vers une autre plateforme.
- La dépendance à un abonnement ou à une application propriétaire.
- Les informations publiées par le fabricant sur la gestion des vulnérabilités et des incidents de sécurité.
Les données envoyées au nuage méritent également une attention particulière. Une caméra peut transmettre des images, un capteur peut révéler des périodes de présence, et un assistant vocal peut traiter des enregistrements associés aux interactions des occupants.
La politique de confidentialité doit permettre de comprendre quelles informations sont recueillies, pourquoi, pendant combien de temps et avec quelles catégories de destinataires elles peuvent être partagées. Il faut distinguer la collecte nécessaire au fonctionnement de l’appareil des usages facultatifs, notamment certaines analyses ou communications commerciales.
Au Canada, la Loi sur la protection des renseignements personnels et les documents électroniques, ou LPRPDE, encadre certaines activités de collecte, d’utilisation et de communication de renseignements personnels par des organisations du secteur privé. Le texte officiel de la LPRPDE permet de consulter ce cadre juridique.
Les droits d’accès aux renseignements et les possibilités de retrait du consentement existent sous certaines conditions. Leur portée dépend du contexte, des exceptions applicables et des lois provinciales pertinentes. Le retrait du consentement ne signifie donc pas nécessairement qu’une entreprise doit supprimer immédiatement toutes les données ou maintenir un service qui ne peut plus fonctionner sans leur traitement.
Un fonctionnement local documenté constitue un avantage de résilience, surtout pour les fonctions essentielles comme le chauffage ou certaines commandes domestiques.
Même lorsque le fabricant garantit un fonctionnement autonome, la durée de vie dépend aussi du suivi logiciel. Cette question devient particulièrement importante pour les équipements qui restent connectés malgré une utilisation occasionnelle.
Quand vérifier les mises à jour d’un objet connecté rarement utilisé ?
Un objet connecté rarement utilisé devrait être vérifié dès sa remise en service, après une alerte de sécurité et à l’occasion d’un événement récurrent choisi par le foyer. Il n’existe pas de fréquence universelle adaptée à tous les appareils. Les équipements exposés à Internet ou associés à des fonctions sensibles justifient une surveillance plus régulière que les dispositifs déconnectés et peu critiques.
Une prise commandant une décoration saisonnière peut rester oubliée pendant plusieurs mois. Pourtant, si elle demeure alimentée et reliée au réseau, son logiciel continue d’être exposé aux risques associés à ses connexions.
Le manque d’utilisation ne signifie donc pas l’absence d’exposition. Certaines mises à jour corrigent des défauts de fonctionnement, tandis que d’autres réparent des vulnérabilités exploitables.
Pour éviter un calendrier compliqué, la vérification peut être associée à une habitude existante : changement d’heure, rangement saisonnier, inspection des équipements avant l’hiver ou révision de la consommation électrique.
Ce repère personnel ne remplace toutefois pas l’installation rapide d’un correctif important lorsqu’une alerte de sécurité concerne un appareil utilisé dans le foyer.
Lorsqu’une option de mise à jour automatique existe, il est généralement préférable de l’activer. Mais cette fonction ne prouve pas que tous les correctifs ont été installés : un appareil hors ligne, un espace de stockage insuffisant ou une opération interrompue peuvent empêcher l’installation.
Une vérification utile consiste à ouvrir la fiche de l’appareil, relever sa version logicielle ou son état de mise à jour et confirmer l’absence d’installation en attente. Pour les appareils essentiels, suivre également les instructions officielles du fabricant avant toute mise à jour susceptible d’interrompre temporairement leur fonctionnement.
La situation devient plus délicate lorsqu’un fabricant cesse de publier des correctifs. Un appareil ancien n’est pas automatiquement compromis, mais les vulnérabilités qui seraient découvertes ultérieurement pourraient rester sans solution.
Trois possibilités doivent alors être examinées : remplacer l’équipement lorsqu’il protège une fonction sensible, le conserver sur un réseau réellement isolé si le risque résiduel est acceptable, ou l’utiliser hors connexion lorsque ses fonctionnalités le permettent.
Un réseau invité ne compense pas toutes les faiblesses d’un produit abandonné, particulièrement si celui-ci reste accessible depuis Internet ou continue de transmettre des informations sensibles.
Les mises à jour protègent le logiciel, mais pas nécessairement les échanges de données. Vérifier le chiffrement du Wi-Fi et des interfaces accessibles constitue une protection complémentaire.
Comment reconnaître une connexion chiffrée sans connaître les protocoles techniques ?
Pour reconnaître une connexion chiffrée sans maîtriser les protocoles techniques, il faut vérifier plusieurs indices simples : l’utilisation de HTTPS pour une interface web, le mode de sécurité du réseau Wi-Fi et les informations de sécurité publiées par le fabricant. Aucun de ces repères ne suffit isolément à démontrer que toutes les données d’un objet connecté sont correctement protégées.
Dans un navigateur, une adresse commençant par « https:// » indique généralement que la communication utilise une connexion protégée par TLS. Les navigateurs peuvent également afficher une icône liée à la sécurité de la connexion, dont l’apparence varie selon le logiciel.
Il est essentiel de comprendre la limite de ce signal : une connexion chiffrée ne garantit pas qu’un site est digne de confiance. Un service frauduleux peut lui aussi utiliser HTTPS. Le chiffrement protège les échanges pendant leur transport, mais ne détermine pas ce que le destinataire fera ensuite des informations.
Sur le routeur, le mode de sécurité du Wi-Fi apparaît généralement dans les paramètres du réseau sans fil. Le WPA3 offre des protections modernes, tandis que WPA2 avec AES demeure une option courante lorsque les appareils ne prennent pas en charge WPA3.
Les anciens modes comme WEP et WPA d’origine doivent être évités. Il faut également se méfier des configurations qui imposent un chiffrement obsolète uniquement pour conserver un appareil vieillissant.
La sécurité d’une application connectée ne se résume cependant pas au chiffrement Wi-Fi. Les communications entre l’application, le serveur distant et l’objet peuvent suivre des parcours distincts.
Trois vérifications accessibles permettent de mieux évaluer le produit :
- Contrôler si l’application exige une authentification et propose une protection supplémentaire du compte, comme l’authentification multifacteur.
- Consulter la documentation de sécurité pour vérifier si le fabricant explique comment les communications sont chiffrées.
- Examiner les paramètres du routeur afin de confirmer l’utilisation d’un mode Wi-Fi moderne et d’un mot de passe robuste.
Un écran de connexion ou une option d’authentification multifacteur constitue un bon signal concernant le contrôle des accès, mais ne prouve pas à lui seul que les échanges sont chiffrés. En l’absence d’informations précises, il est préférable de considérer la protection comme non vérifiée plutôt que de supposer qu’elle existe.
Un réseau correctement chiffré ne suffit toutefois pas si les applications obtiennent des autorisations excessives. Le contrôle des permissions doit donc compléter celui des connexions.
Comment vérifier les accès donnés aux applications sans parcourir chaque réglage au hasard ?
Pour vérifier rapidement les accès accordés aux applications d’objets connectés, il est préférable de commencer par les permissions les plus sensibles : caméra, microphone, localisation et contacts. Ensuite, examiner les comptes tiers associés aux plateformes domotiques. Cette approche permet d’identifier les autorisations importantes sans lire chaque paramètre, tout en tenant compte des fonctions réellement utilisées.
Une application de prise connectée n’a généralement pas besoin d’accéder au microphone. En revanche, une autorisation de localisation peut être nécessaire temporairement à certaines étapes de configuration ou pour une automatisation géographique explicitement choisie.
La bonne question n’est donc pas simplement « cette permission existe-t-elle ? », mais plutôt « quelle fonctionnalité nécessite réellement cet accès, et pendant combien de temps ? ».
Les téléphones proposent habituellement une rubrique consacrée aux autorisations des applications. Sur Android comme sur iPhone, les intitulés et les emplacements varient selon la version du système, mais les catégories de données sensibles sont généralement regroupées dans les paramètres de confidentialité.
Il faut également examiner les intégrations entre services. Un foyer peut avoir relié plusieurs fabricants à Google Home, Apple Maison ou Amazon Alexa. Ces connexions facilitent les commandes centralisées, mais certaines restent actives longtemps après l’abandon d’un appareil.
Supprimer une application du téléphone ne révoque pas nécessairement les autorisations accordées à son service dans un compte distant. Il faut donc vérifier les intégrations depuis la plateforme principale et, si nécessaire, depuis le compte du fabricant.
Le principe du moindre accès consiste à n’autoriser que les permissions nécessaires au fonctionnement souhaité. Une permission retirée peut être rétablie ultérieurement si une fonction légitime en dépend.
Checklist pour contrôler les accès d’une maison connectée
- Recenser les applications domotiques : établir une liste des applications installées et des appareils qu’elles contrôlent.
- Examiner les permissions sensibles : noter les accès à la caméra, au microphone, à la localisation et aux contacts, puis retirer ceux qui ne sont pas nécessaires.
- Contrôler les comptes associés : dresser la liste des services tiers reliés à la plateforme domotique principale et révoquer les connexions inutilisées.
- Vérifier les comptes critiques : confirmer que chaque compte principal dispose d’un mot de passe unique et que l’authentification multifacteur est activée lorsqu’elle est offerte.
- Tester les fonctions après nettoyage : commander chaque appareil concerné et conserver une liste des accès retirés et des éventuels dysfonctionnements.
Ce contrôle doit inclure les applications des équipements remplacés et celles des fabricants qui ne fournissent plus de soutien. Lorsque c’est possible, fermer les comptes inutilisés et supprimer les appareils associés limite les traces administratives laissées par les anciennes installations.
La réduction des accès inutiles prépare une autre démarche : conserver plus longtemps les équipements utiles sans accumuler les logiciels abandonnés, les connexions oubliées et les appareils difficiles à entretenir.
À retenir avant de prolonger la durée de vie des appareils
- Un appareil encore fonctionnel mérite d’être conservé seulement si son niveau de sécurité reste adapté à son usage.
- La facilité d’entretien dépend autant du fabricant et de sa politique de soutien que du matériel lui-même.
- Réunir les contrôles numériques et l’entretien physique dans une routine commune simplifie la gestion du foyer.
Comment faire durer ses appareils domestiques plus longtemps sans entretien compliqué ?
Pour faire durer les appareils domestiques connectés sans entretien compliqué, il faut combiner trois habitudes : privilégier les produits bénéficiant d’un suivi logiciel durable, effectuer une révision périodique des accès et des mises à jour, puis protéger le matériel contre la chaleur, la poussière et les problèmes électriques. Une séance annuelle structurée peut regrouper les contrôles courants, sans remplacer les interventions de sécurité urgentes.
La durabilité commence avant l’achat. Un équipement peut être robuste sur le plan matériel, mais devenir difficile à utiliser lorsque son application n’est plus compatible avec les téléphones récents ou que son fabricant ne publie plus de correctifs.
Il est donc pertinent de comparer les politiques de soutien, les possibilités de réparation, la disponibilité des pièces et l’existence de fonctions locales. Les fabricants qui précisent leurs engagements rendent l’évaluation de la durée d’utilisation plus facile.
Pour les équipements déjà présents dans la maison, une routine annuelle peut regrouper les opérations de maintenance courantes :
- Faire l’inventaire des appareils encore connectés et retirer ceux qui ne servent plus.
- Vérifier les versions logicielles et confirmer l’activation des mises à jour automatiques lorsqu’elles sont disponibles.
- Réviser les accès et les comptes associés, supprimer les permissions inutiles et remplacer les mots de passe compromis, réutilisés ou autrement jugés à risque.
- Vérifier le fonctionnement du routeur, des concentrateurs et des dispositifs essentiels ; les redémarrer lorsque cela est approprié, sans interrompre inutilement un service sensible.
- Inspecter les câbles, l’alimentation, l’aération et l’état général des équipements.
Une maintenance annuelle ne constitue pas un délai acceptable pour corriger une vulnérabilité critique connue. Les correctifs urgents doivent être traités dès qu’ils sont disponibles et que leur installation peut être réalisée dans des conditions sûres.
L’entretien physique est souvent négligé. La poussière peut gêner la ventilation de certains équipements, tandis qu’une chaleur excessive peut affecter leur fonctionnement et la durée de vie de leurs composants.
Le nettoyage doit respecter les consignes du fabricant. Un chiffon doux et des gestes simples suffisent souvent pour les surfaces accessibles, mais il faut éviter les liquides près des connexions et ne pas ouvrir un appareil électrique sans compétence appropriée.
Une barre d’alimentation dotée d’une protection contre les surtensions, adaptée aux équipements et conforme aux exigences de sécurité applicables au Canada, peut limiter certains risques électriques. Elle ne remplace toutefois ni une installation électrique adéquate ni une protection complète contre tous les événements, notamment les surtensions importantes.
La réparation et le réemploi ont également leur place. Des organismes locaux, des ateliers de réparation et des programmes de collecte des produits électroniques existent dans différentes régions canadiennes. Leur disponibilité et les catégories d’appareils acceptées varient selon la municipalité, la province et l’organisme.
Un objet retiré du réseau pour des raisons de cybersécurité peut parfois continuer à servir hors connexion, à condition que cette utilisation reste sûre et que ses fonctions locales le permettent. Avant de donner ou de recycler un appareil, il convient d’effacer les données personnelles et de le dissocier des comptes utilisés par le foyer.
Faire durer un objet connecté ne signifie pas le conserver connecté à tout prix. Une utilisation locale, une réparation ou un remplacement ciblé peuvent constituer des choix plus raisonnables qu’un maintien permanent sur Internet.
Pour commencer sans bouleverser les habitudes du foyer, choisir trois appareils représentatifs — par exemple une caméra, une prise et un thermostat — puis vérifier leur compte, leurs mises à jour et leur accès au réseau. Cette première révision fournit une méthode réutilisable pour le reste de la maison.
Faut-il déconnecter tous les objets connectés lorsqu’on part en vacances ?
Non. Certains équipements, comme les détecteurs, systèmes de surveillance ou dispositifs de régulation du chauffage, peuvent remplir une fonction utile pendant une absence. En revanche, les appareils non essentiels peuvent être éteints lorsqu’ils n’ont pas besoin de rester accessibles. Avant de débrancher un appareil, il faut vérifier qu’il ne participe pas à une fonction de sécurité ou à une automatisation nécessaire.
Un appareil connecté sans caméra ni microphone peut-il présenter un risque pour la vie privée ?
Oui. Une prise connectée, un capteur de mouvement ou un thermostat peuvent produire des données sur les périodes d’activité et les habitudes du foyer. Leur sensibilité dépend de la précision des informations recueillies, de leur conservation et des personnes ou entreprises qui peuvent y accéder. Les autorisations de l’application et la politique de confidentialité restent donc importantes.
Un réseau invité suffit-il à protéger toute la maison connectée ?
Non. Un réseau invité correctement isolé peut limiter certaines communications avec les ordinateurs et les téléphones du réseau principal. Il ne protège pas automatiquement les comptes du fabricant, les données stockées dans le nuage ni les appareils vulnérables accessibles depuis Internet. Il doit compléter les mises à jour, l’authentification et la gestion des permissions.
Comment savoir si un appareil connecté est devenu trop ancien pour rester sur Internet ?
Il faut rechercher les informations de fin de soutien du fabricant, vérifier l’existence de mises à jour récentes et examiner les vulnérabilités éventuellement signalées pour le modèle. L’absence de correctifs, particulièrement pour un appareil exposé ou sensible, justifie une réévaluation. Selon son usage, le remplacement, une isolation contrôlée ou un fonctionnement hors connexion peuvent être envisagés.
Peut-on utiliser des objets connectés sans abonnement ni connexion permanente au nuage ?
Oui, certains produits proposent un contrôle local ou des fonctionnalités qui restent accessibles sans connexion Internet permanente. Toutefois, cette capacité doit être vérifiée pour chaque modèle et chaque fonction. Un appareil peut permettre l’allumage local tout en exigeant un service distant pour les notifications, l’historique ou l’accès extérieur. La compatibilité avec Matter ne garantit pas à elle seule une autonomie complète.